Awas Peringatan Palsu Muncul Di Layar Komputer
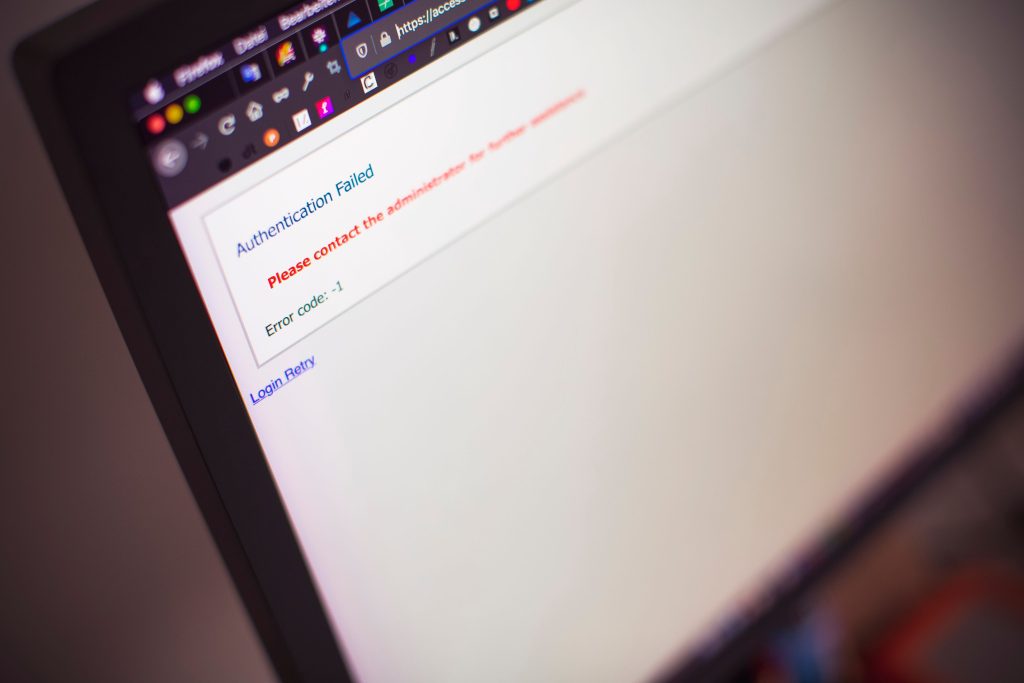
Pernahkah Anda sedang asyik berselancar di internet lalu mendadak layar perangkat membeku disertai bunyi sirine memekakkan telinga? Jantung pasti langsung berdegup kencang. Rasa panik seketika menyergap pikiran. Di tengah situasi genting tersebut, pesan awas peringatan palsu wajib menjadi pegangan utama agar Anda tidak gegabah mengambil tindakan konyol. Tampilan kotak dialog yang mengklaim bahwa sistem operasi telah terinfeksi puluhan trojan berbahaya itu sejatinya hanyalah ilusi visual belaka. Para penjahat siber sengaja merancang antarmuka manipulatif tersebut demi memancing reaksi impulsif dari pengguna yang kurang memahami cara kerja arsitektur komputer. Mereka memanfaatkan ketakutan akut masyarakat terhadap kehilangan dokumen berharga. Jika Anda menuruti instruksi di layar untuk mengunduh program tertentu atau menghubungi nomor telepon yang tertera, saat itulah bencana sesungguhnya baru benar-benar dimulai.
Fenomena kejahatan digital semacam ini dikenal luas sebagai taktik scareware. Cara kerjanya sangat licik. Pelaku menyisipkan skrip jahat ke dalam jaringan iklan ilegal atau situs web yang keamanannya sudah bobol. Begitu pengunjung tidak sengaja membuka halaman tersebut, peramban otomatis mengeksekusi perintah untuk menampilkan jendela pop up secara beruntun. Ukuran jendela itu bahkan sering kali memenuhi seluruh monitor sehingga menutup akses ke tombol silang di pojok atas. Situasi makin mencekam ketika suara robot otomatis terus berbicara memberikan ultimatum bahwa kata sandi perbankan serta foto pribadi sedang dicuri detik itu juga. Padahal, semua klaim menyeramkan itu murni kebohongan. Perangkat Anda sebenarnya baik-baik saja sebelum Anda menekan tombol apa pun yang ada di dalam kotak notifikasi gadungan tersebut.
Mengenal Anatomi Scareware dan Cara Kerjanya di Peramban
Memahami bagaimana sebuah jendela jebakan bekerja akan menyelamatkan kita dari kerugian finansial yang masif. Banyak orang mengira bahwa munculnya notifikasi merah menyala menandakan virus sudah bersarang di dalam kepingan memori penyimpanan. Anggapan itu keliru besar. Mayoritas insiden awas peringatan palsu murni berjalan di atas lapisan aplikasi peramban web seperti Chrome, Edge, maupun Firefox, tanpa menyentuh sistem inti sedikit pun. Pelaku menggunakan kombinasi kode HTML, CSS, dan JavaScript tingkat lanjut untuk meniru tampilan antarmuka Windows Defender atau Apple Security secara presisi. Mereka bahkan menyematkan logo perusahaan teknologi raksasa agar tampak kredibel di mata orang awam.
Ketika halaman web berbahaya terbuka, skrip di dalamnya langsung memicu mode layar penuh secara otomatis. Trik ini dikenal dengan istilah penyanderaan antarmuka atau metode fullscreen API abuse. Kursor tetikus terkadang ikut disembunyikan atau dibuat seolah-olah tidak merespons klik sama sekali. Tujuannya jelas. Korbannya diharapkan merasa terpojok dan mengira satu-satunya jalan keluar hanyalah mengikuti petunjuk yang tertulis di layar. Di sinilah letak manipulasi psikologis tingkat tinggi yang mereka mainkan. Ketika logika seseorang lumpuh akibat rasa takut, kemampuan untuk menganalisis kejanggalan kecil pada layar akan hilang seketika. Padahal, sistem keamanan resmi milik sistem operasi tidak pernah sekali pun mengeluarkan bunyi sirine layaknya mobil pemadam kebakaran atau menyuruh pengguna menelepon teknisi lewat layar peramban.
Ciri Khas Tampilan Jebakan yang Sering Mengecoh Pengguna
Membedakan antara pemberitahuan sistem yang sah dengan tipuan siber sebenarnya cukup mudah apabila kita mau memperhatikan detail visualnya dengan kepala dingin. Langkah pertama dalam menerapkan prinsip awas peringatan palsu adalah mengamati tata bahasa serta struktur kalimat yang muncul pada kotak dialog tersebut. Karena sindikat penipuan ini rata-rata beroperasi lintas negara, mereka kerap menggunakan mesin penerjemah otomatis untuk mengubah teks bahasa asing ke dalam bahasa Indonesia. Hasilnya sering kali kaku, janggal, dan penuh kesalahan ejaan yang tidak lazim digunakan oleh perusahaan perangkat lunak sekelas Microsoft atau Apple.
Selain masalah linguistik, ada beberapa indikator teknis mencolok yang selalu hadir dalam setiap skenario jebakan layar ini:
-
Munculnya nomor telepon bantuan teknis bebas pulsa yang diklaim beroperasi dua puluh empat jam penuh untuk memandu proses pembersihan virus.
-
Adanya penghitung waktu mundur yang terus berjalan cepat guna menciptakan ilusi bahwa perangkat akan rusak permanen jika tidak segera ditangani dalam hitungan menit.
-
Kotak dialog tidak bisa ditutup menggunakan cara biasa dan justru memunculkan belasan jendela baru setiap kali kita mencoba mengklik area kosong di layar.
-
Latar belakang pesan menampilkan deretan kode pemrograman acak yang bergerak cepat seolah-olah sedang terjadi proses pemindaian berkas secara mendalam.
-
Permintaan mendesak untuk mengunduh perangkat lunak pembersih dari situs web yang alamat domainnya terdiri dari gabungan huruf serta angka tidak beraturan.
Jika Anda menemukan satu saja dari lima tanda di atas, tarik napas panjang dan lepaskan tangan dari tetikus. Jangan pernah menekan tombol setuju, batal, atau bahkan tombol silang yang tertera di dalam grafis gambar tersebut. Di dunia kejahatan siber, tombol silang palsu justru sering diprogram sebagai pemicu unduhan otomatis untuk memasukkan berkas malware sungguhan ke dalam ruang penyimpanan komputer Anda.
Penyebab Utama Mengapa Notifikasi Berbahaya Bisa Tembus
Banyak korban merasa bingung mengapa komputer mereka bisa menampilkan pesan mengerikan padahal hanya digunakan untuk membaca berita atau menonton film. Jawabannya terletak pada ekosistem periklanan digital yang kurang terawasi di situs-situs tidak resmi. Praktik yang disebut malvertising atau iklan beracun menjadi jalur distribusi paling subur bagi kampanye awas peringatan palsu di seluruh dunia. Saat Anda mengunjungi portal unduhan lagu gratis, situs nonton film bajakan, atau halaman baca komik ilegal, pengelola situs tersebut biasanya menggunakan jaringan iklan murah yang tidak memiliki saringan keamanan ketat. Penjahat siber membeli slot iklan di sana lalu menyisipkan kode pengalih halaman otomatis.
Penyebab kedua yang tidak kalah sering terjadi adalah penyalahgunaan fitur izin notifikasi pada peramban modern. Pernahkah Anda mengunjungi sebuah situs lalu muncul kotak kecil di pojok kiri atas yang meminta izin untuk menampilkan pemberitahuan atau Allow Notifications? Banyak orang langsung menekan tombol izinkan tanpa membaca apa maksudnya, semata-mata agar kotak tersebut cepat hilang atau karena ditipu bahwa itu adalah syarat verifikasi manusia. Begitu izin diberikan, situs jahat tersebut memiliki jalur resmi untuk mengirimkan pesan pop up langsung ke sudut kanan bawah desktop Anda kapan saja, bahkan ketika peramban sedang ditutup. Pesan-pesan inilah yang kemudian disulap menjadi pengumuman palsu seolah-olah masa berlaku antivirus Anda telah habis atau perangkat sedang diretas oleh pihak asing.
Langkah Penanganan Darurat Saat Layar Terkunci Sepenuhnya
Saat layar mendadak membeku dan suara peringatan terus menggema di ruangan, ketenangan adalah senjata terbaik Anda. Mengingat kembali panduan awas peringatan palsu akan membantu Anda mengambil langkah penyelamatan yang tepat tanpa merusak perangkat keras. Jangan langsung mencabut kabel listrik komputer meja atau menekan tombol daya secara paksa pada laptop, karena tindakan mematikan perangkat secara kasar berisiko merusak sistem berkas yang sedang berjalan di latar belakang.
Ada prosedur teknis sederhana namun sangat ampuh untuk membunuh proses peramban yang sedang membajak layar Anda:
-
Tekan kombinasi tombol Ctrl + Shift + Esc secara bersamaan pada papan ketik Windows untuk memanggil jendela Task Manager secara langsung tanpa harus melewati layar utama.
-
Bagi pengguna komputer Mac, tekan kombinasi tombol Command + Option + Esc untuk membuka menu Force Quit Applications yang berfungsi serupa.
-
Setelah daftar aplikasi yang berjalan muncul di layar, cari nama peramban yang sedang Anda gunakan seperti Google Chrome, Mozilla Firefox, Safari, atau Microsoft Edge.
-
Klik satu kali pada nama peramban tersebut lalu tekan tombol End Task atau Force Quit di bagian bawah jendela untuk menghentikan seluruh aktivitasnya secara paksa.
-
Ketika Anda membuka kembali peramban tersebut beberapa saat kemudian, jangan pernah menekan tombol Restore atau pulihkan halaman sebelumnya agar situs jebakan tadi tidak terbuka lagi.
Setelah peramban berhasil ditutup dengan aman, langkah selanjutnya adalah membersihkan jejak yang tertinggal. Buka pengaturan peramban Anda, masuk ke menu privasi dan keamanan, lalu hapus seluruh riwayat penjelajahan, berkas tembolok (cache), serta data situs (cookies) dari rentang waktu satu jam terakhir. Jangan lupa pula untuk memeriksa bagian pengaturan situs atau Site Settings, lalu masuk ke tab notifikasi. Periksa daftar alamat web yang memiliki izin mengirim pesan. Jika ada nama domain asing yang tidak Anda kenali, segera cabut izinnya atau hapus secara permanen dari daftar tersebut.
Strategi Pencegahan Jangka Panjang Agar Tetap Aman
Mencegah kemunculan gangguan siber jauh lebih mudah daripada harus mengurus pemulihan data yang terlanjur dicuri. Edukasi mengenai awas peringatan palsu perlu dibarengi dengan penguatan benteng pertahanan pada perangkat yang kita pakai sehari-hari. Salah satu langkah paling krusial adalah selalu memastikan sistem operasi serta aplikasi peramban berada pada versi pembaruan paling mutakhir. Perusahaan teknologi secara rutin menambal celah keamanan yang sering dimanfaatkan oleh peretas untuk menyuntikkan skrip pembajak layar. Menunda pembaruan sistem sama saja dengan membiarkan pintu rumah terbuka lebar bagi para penyusup digital.
Selain pembaruan rutin, memasang ekstensi pemblokir iklan yang memiliki reputasi baik pada peramban sangat disarankan. Ekstensi semacam ini bekerja menyaring lalu lintas data sebelum halaman web ditampilkan ke monitor, sehingga skrip malvertising maupun domain berbahaya akan langsung dicekal sejak awal. Biasakan juga untuk selalu menolak permintaan izin notifikasi dari situs web mana pun kecuali situs tersebut memang benar-benar Anda butuhkan untuk pekerjaan harian, seperti layanan surat elektronik atau aplikasi pesan instan kantor. Ketelitian kecil dalam mengelola izin akses peramban akan menjauhkan Anda dari sembilan puluh persen ancaman rekayasa sosial yang beredar di jagat maya saat ini.
Pertanyaan Umum Seputar Peringatan Keamanan Palsu (FAQ)
Apakah komputer saya benar-benar terkena virus saat layar menampilkan peringatan merah dan berbunyi keras? Tidak. Dalam hampir semua kasus, peringatan yang muncul tiba-tiba saat Anda sedang membuka internet hanyalah halaman web biasa yang dirancang menyerupai tampilan antivirus. Selama Anda tidak mengunduh berkas apa pun atau memberikan akses kendali jarak jauh kepada pihak lain, komputer Anda sepenuhnya aman dari infeksi virus.
Apa yang harus saya lakukan jika sudah terlanjur mengklik tombol pada peringatan tersebut? Segera putuskan sambungan internet komputer Anda dengan mematikan Wi-Fi atau mencabut kabel jaringan LAN. Setelah itu, buka menu daftar unduhan untuk memeriksa apakah ada program asing yang baru saja masuk, lalu hapus berkas tersebut. Lanjutkan dengan menjalankan pemindaian penuh menggunakan program keamanan bawaan resmi seperti Windows Security untuk memastikan tidak ada program jahat yang sempat terpasang.
Mengapa peringatan palsu masih sering muncul di pojok kanan bawah layar padahal saya tidak sedang membuka situs aneh? Hal ini terjadi karena Anda sebelumnya pernah secara tidak sengaja menekan tombol izinkan atau Allow pada permintaan notifikasi dari sebuah situs web. Untuk menghentikannya, buka menu pengaturan peramban Anda, cari bagian izin situs untuk notifikasi, lalu blokir atau hapus semua daftar situs web mencurigakan yang ada di sana.
Apakah aman jika saya menghubungi nomor telepon teknisi yang tertera di layar untuk meminta bantuan? Sangat berbahaya. Nomor telepon yang tercantum pada layar jebakan tersebut bukanlah milik perusahaan resmi, melainkan terhubung langsung ke markas komplotan penipu. Jika dihubungi, mereka akan membujuk Anda memasang aplikasi kendali jarak jauh, menguras isi rekening bank, atau memeras sejumlah uang dengan dalih biaya perbaikan sistem.
Menghadapi belantara internet yang penuh jebakan memang menuntut kewaspadaan ekstra dari setiap penggunanya. Prinsip awas peringatan palsu bukan sekadar slogan, melainkan tameng logika yang harus selalu aktif setiap kali kita melihat sesuatu yang tampak terlalu mendesak di layar monitor. Penjahat siber akan terus memperbarui tampilan visual tipuan mereka agar terlihat makin meyakinkan dari waktu ke waktu. Namun, pola dasar yang mereka gunakan tidak akan pernah berubah, yaitu mengeksploitasi kepanikan demi mematikan akal sehat korbannya. Selama Anda tetap tenang, tidak mudah percaya pada ancaman instan, dan memahami cara menutup peramban secara paksa melalui sistem, segala bentuk gertakan digital tersebut tidak akan pernah bisa menyentuh data pribadi maupun dompet Anda. Bagikan pengetahuan praktis ini kepada keluarga atau rekan kerja yang kurang akrab dengan teknologi, sebab kesadaran kolektif adalah kunci utama untuk mematahkan rantai kejahatan rekayasa sosial di ruang digital.